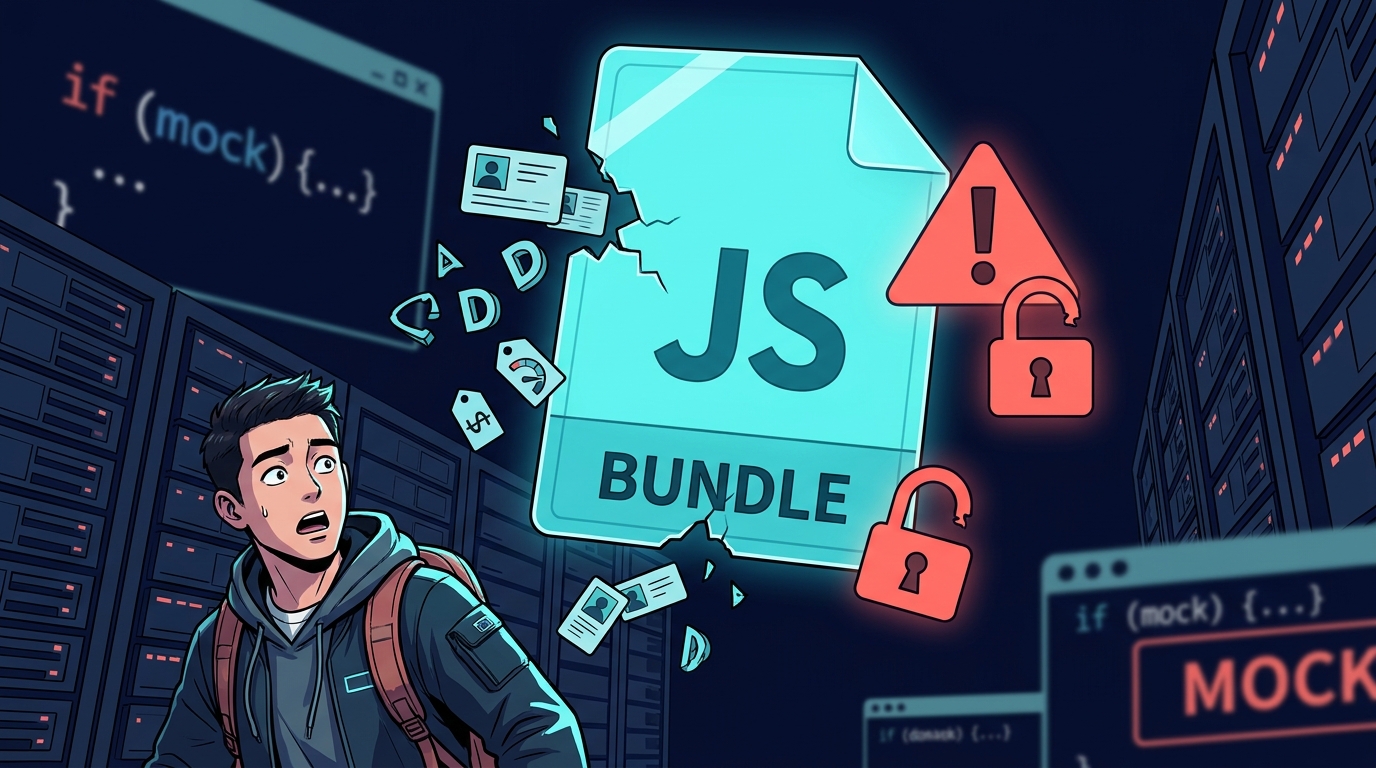

프로덕션 JS 번들에 남은 mock 데이터와 dead-code elimination의 함정아래 사례의 서비스명·도메인·계정 정보는 모두 가상으로 변경했습니다.외부 보안점검 과정에서 예상하지 못한 문제가 발견됐다. 로그인이나 특정 화면 진입 없이, 서비스의 정적 JavaScript 파일 하나를 내려받는 것만으로 실제 계정 정보처럼 보이는 데이터가 노출된 것이다.GET /js/app.f7d11f3b.js HTTP/1.1Host: example-service.com문제의 번들에는 도메인명, 사용자 ID, 구독 상태, 가격, 서비스 할당량 등의 값이 포함돼 있었다. 처음에는 오래전에 사용하던 체크아웃 페이지의 잔재를 의심했다. 관련 라우트는 이미 신규 서비스로 리다이렉트되도록 정리돼 있었기 때문이다.하지만 조사..